Oszustwa oparte na sprawdzonych schematach nadal skutecznie działają, dlatego przestępcy nieustannie je modyfikują i dostosowują do bieżących okoliczności. Ataki takie jak phishing „od kuriera”, fałszywe zwroty podatków czy wyłudzenia związane z mandatami mają swoją ciągłość, ale nabierają nowych form. Najświeższe przypadki pokazują, że zagrożenie pozostaje bardzo realne.
Handel internetowy to obecnie potężny sektor gospodarki oraz pole walki między globalnymi graczami. W ostatnim czasie Europę dotknęły zmiany wynikające ze sporu z Chinami — od 1 lipca zlikwidowano zwolnienia celne na paczki spoza UE o wartości do 150 euro. Każda przesyłka będzie teraz obciążana cłem w wysokości 3 euro.
Choć w rzeczywistości to platformy e-commerce pokrywają tę opłatę, a nie klienci, oszuści szybko wykorzystują nową sytuację, tworząc przestępcze scenariusze na jej bazie. Już 3 lipca pojawiły się pierwsze sygnały ostrzegawcze — CSIRT KNF informował o fałszywych wiadomościach zatytułowanych „Wezwanie do zapłaty – opłata celna”.
W komunikatach adresat jest informowany, że przesyłka właśnie dotarła do Polski i czeka na odprawę celną. Aby uniknąć opóźnień, należy opłacić „koszty celne i manipulacyjne”. Kwota zwykle jest niewielka, często zbliżona do wspomnianych trzech euro, co ma zmylić odbiorcę.
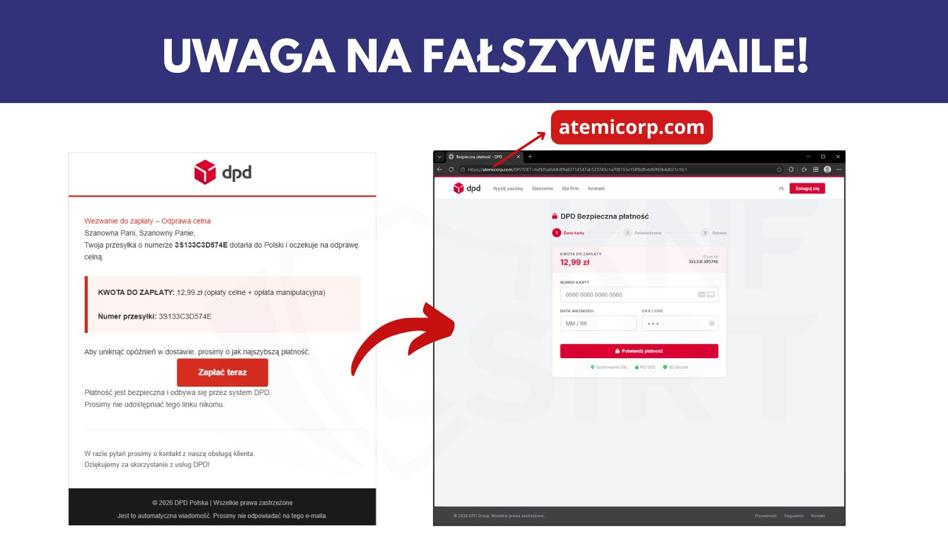
Kliknięcie w zamieszczony w mailu link przekierowuje na spreparowaną stronę płatności opatrzoną logo znanej firmy kurierskiej, gdzie przestępcy wyłudzają dane kart płatniczych.
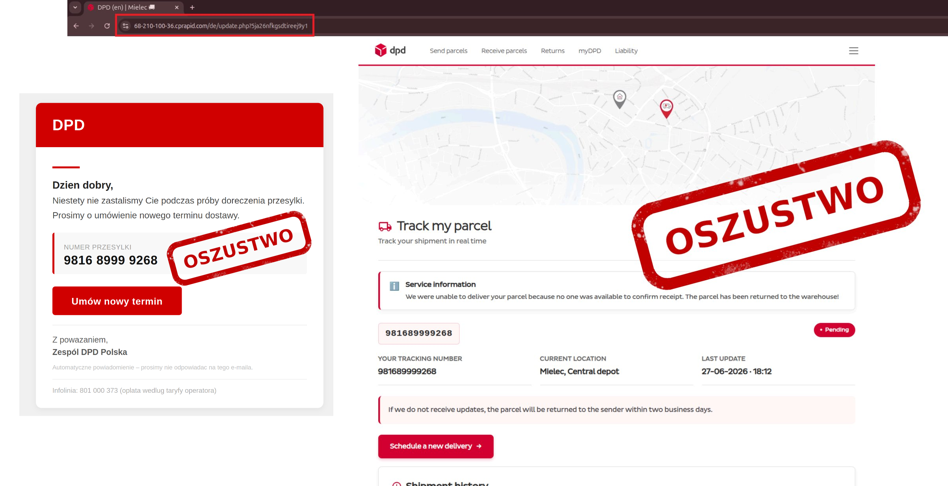
Nieco podobna metoda jest stosowana przez oszustów podszywających się pod firmę DPD. Wysyłają oni maile o rzekomych problemach z dostarczeniem przesyłki oraz link do formularza, który ma umożliwiać ustalenie nowego terminu doręczenia. W rzeczywistości służy on do zbierania wrażliwych danych, które potem mogą być wykorzystane do kradzieży środków.
Pułapka na nadpłatę podatku
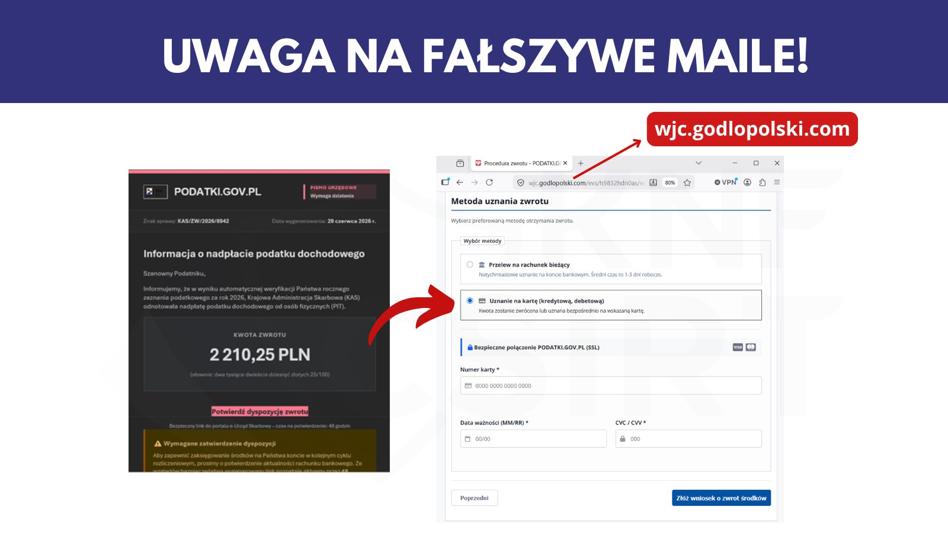
„Informacja o nadpłacie podatku dochodowego” – taki komunikat ma wzbudzić natychmiastowe zainteresowanie odbiorcy. Tymczasem znów pojawiły się fałszywe strony podszywające się pod serwis podatki.gov.pl, ostrzega CERT Polska. Oszuści dodali nowość – obietnicę zwrotu środków bezpośrednio na kartę płatniczą.
Wysłane wiadomości sugerują, że Krajowa Administracja Skarbowa dokonuje „automatycznej weryfikacji” rocznych rozliczeń i oferuje do odbioru pieniądze. Wszystko, co trzeba zrobić, to kliknąć w załączony link prowadzący na fałszywą stronę przypominającą oficjalny portal podatkowy.
Ofiary mają wybrać, w jaki sposób chcą otrzymać zwrot – istnieje opcja przyjęcia środków na kartę, która w rzeczywistym serwisie nie występuje. Podawanie danych karty kończy się więc wyłudzeniem i narażeniem finansów.
Mandaty parkingowe z przestępczym dodatkiem
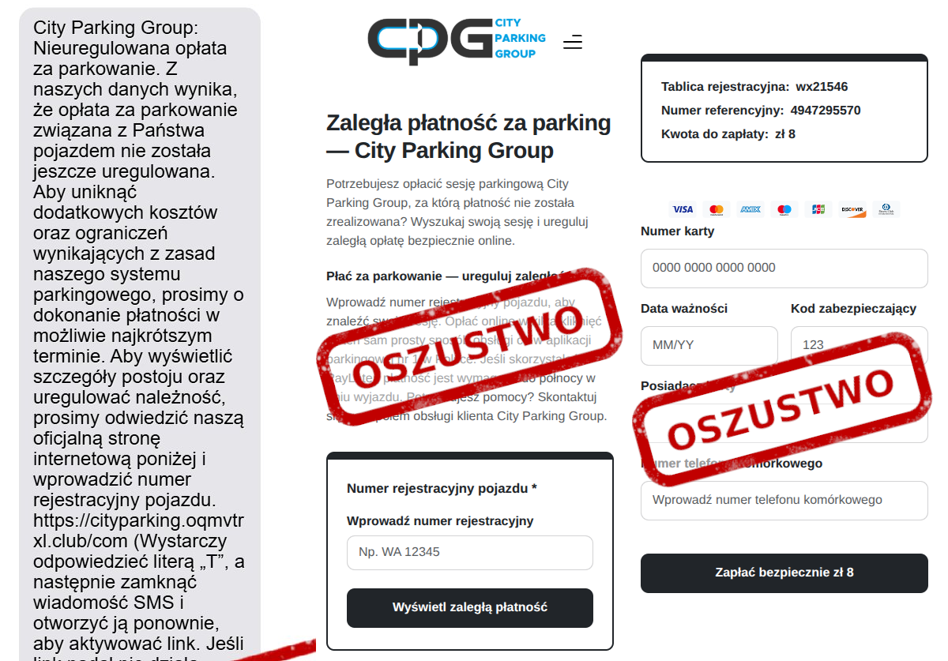
Oszustwo w formie SMS-ów przypominających o nieopłaconym mandacie parkingowym staje się coraz powszechniejsze, zwraca uwagę CERT Polska. W wiadomościach znajduje się link do rzekomej opłaty, jednak aby zwiększyć skuteczność ataku, przestępcy stosują sztuczki omijające zabezpieczenia telefonów przed podejrzanymi adresami.
Proszenie o odpisanie wiadomości lub ręczne skopiowanie linku to nowy sposób na nakłonienie odbiorców do otwierania niebezpiecznych stron. Po przejściu na fałszywą witrynę użytkownicy mogą nieświadomie ujawnić dane swoich kart płatniczych, które trafiają bezpośrednio do oszustów.
Fałszywy link – stały znak rozpoznawczy
Kluczowym elementem wszystkich opisanych metod jest podrobiony link, który prowadzi do imitacji znanych marek lub instytucji. Adres strony nigdy nie jest identyczny z oryginałem, dlatego weryfikowanie linków stanowi ważną warstwę ochrony.
Jeśli podejrzewamy, że otrzymaliśmy fałszywą wiadomość, warto prześledzić, dokąd prowadzi link. W przypadku ujawnienia oszustwa można to zgłosić na specjalne numery SMS lub za pomocą formularzy internetowych i dedykowanych aplikacji.
Dzięki takim zgłoszeniom instytucje mogą szybko reagować, weryfikować niebezpieczne treści i ograniczać dostęp do nieuczciwych stron internetowych, chroniąc tym samym użytkowników przed stratami.